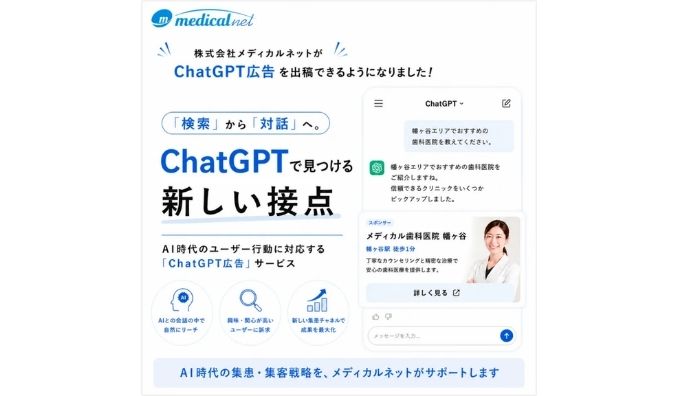
メディカルネット、10億人が利用するCha…
2026.09.16
前の記事へ
 2026.09.16
 2026.09.16
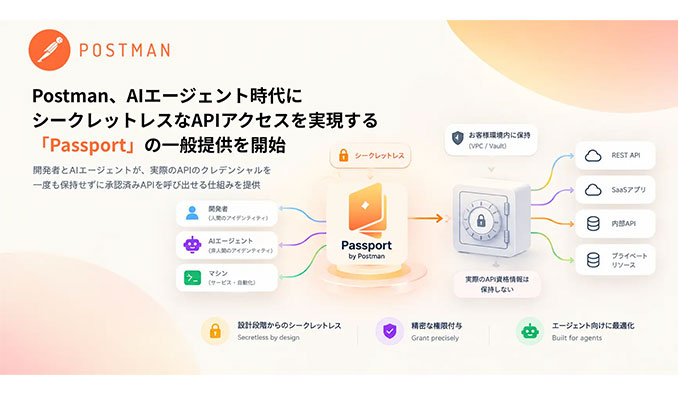
サンフランシスコ — 2026年9月15日 — 世界をリードするAPIプラットフォームであるPostmanは本日、「Passport by Postman」の一般提供を開始したことを発表します。人間と非人間(AI等)のアイデンティティがますます共存して働く中で、組織に安全なAPI利用環境を提供する独立した製品であり、当社にとってAPIセキュリティ領域への本格的な拡大を意味します。本新製品は、顧客の環境内で実際のAPI資格情報を保持したまま、すべての呼び出しの完全なアトリビューション(属性特定)、きめ細かなアクセス制御、そして数秒でのアクセス取り消し機能をセキュリティチームに提供します。
開発者やAIエージェントは常にAPIを呼び出す必要がありますが、それらの呼び出しを認証する資格情報(APIキー、トークン、シークレット)の管理は、これまで大きな課題となってきました。実際の資格情報が一度開発者のマシンに渡ると、.envファイル、リポジトリ、チャットツール、IDE設定、CIログなどに急速に拡散し、セキュリティチームが完全に監査・管理することが困難になります。セキュリティ上の問題が検知・解決される前に、漏洩した単一の資格情報が何千回も悪用される可能性があります。さらに、AIエージェントが人間の1,000倍のペースでAPIを呼び出し始める中、攻撃対象領域(アタックサーフェス)はかつてないスピードで拡大しています。
Postmanの共同創業者 兼 CEOであるアビナブ・アスタナ(Abhinav Asthana)は次のように述べています。 「AIエージェントはAPIを通じてその能力を獲得するため、それらのAPIへの安全なアクセスを確保することはこれまで以上に重要になっています。開発者やAIエージェントによって行われるAPI呼び出しの数が急増するにつれ、流通する資格情報の数も同様に増加しています。PassportはAPIアクセスに対するシークレットレスなアプローチを提供し、人間および非人間のあらゆるアイデンティティが、実際の資格情報を決して保持することなく、承認されたAPIを呼び出せるようにします」
PassportはSaaSプラットフォームへのシークレットレスなアクセスを提供し、開発者、マシン、AIエージェントが、実際の資格情報に一切触れることなく、ガバナンスと監査可能性を備えたアイデンティティを通じて、承認されたAPIを発見・呼び出しできるようにします。シークレットの配布や保護に重点を置く従来のAPIキー管理やゲートウェイのアプローチとは異なり、Passportは資格情報を顧客の環境内でセルフホストして保持します。
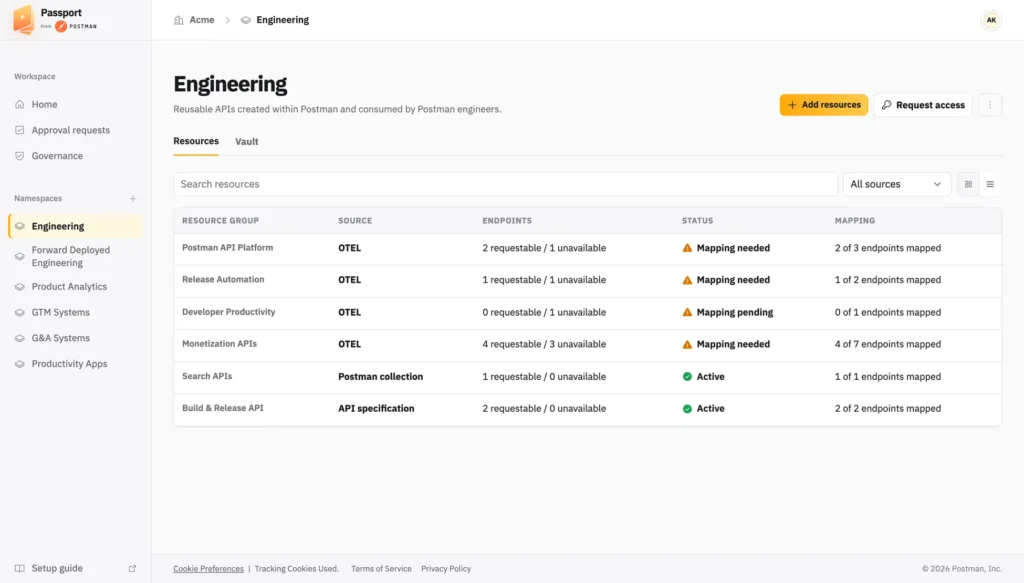
Passportは本日よりご利用いただけます。詳細については、https://app.usepassport.ai/ をご覧ください。
PostmanはAPIの開発・テスト・ドキュメント・管理を統合するAPIプラットフォームです。世界4,000万人超の開発者と50万以上の組織(Fortune 500の98%を含む)に利用されており、ソフトウェア開発チームのAPIライフサイクル全体を支援します。
本社:米国カリフォルニア州サンフランシスコ
日本語サイト:https://www.postman.com/jp/
※ 本プレスリリースに記載の社名・製品名は各社の商標または登録商標です。
※本記事(プレスリリース)は、米国Postman本社が発表した内容の抄訳・再構成版です。原文は下記URLをご参照ください。
https://www.businesswire.com/news/home/20260915641646/en/Postman-Announces-General-Availability-of-Passport-Bringing-Secretless-API-Access-to-the-Agentic-Era
●Postman株式会社
●Postman、AIエージェント時代にシークレットレスなAPIアクセスを実現する「Passport」の一般提供を開始