【ウェビナー情報】2026/11/26(木) 営業ハック、メー…
前の記事へ
 開催日時:2026/11/24 (火)
 13:00-13:30
 API
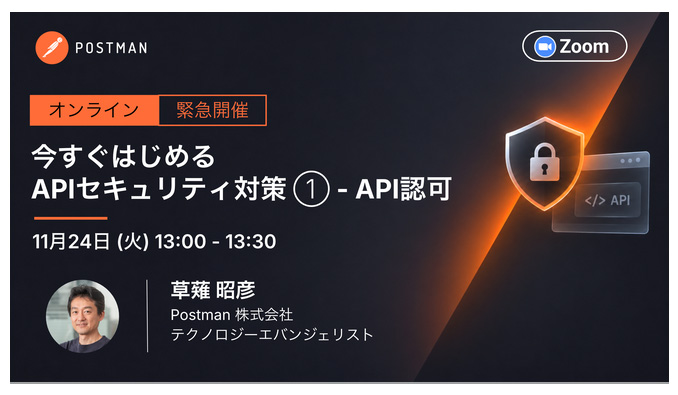
今すぐはじめるAPIセキュリティ対策
直近の数ヶ月で、企業システムへの不正アクセスや情報流出の報告が急増しており、公的機関も注意喚起をしています。その中ではAPI脆弱性に対する攻撃が取り上げられており、アクセス権限の設定やAPIキーの管理は、これまで以上に重要になっています。
本セミナーシリーズでは、「API認可」と「APIキー管理」をテーマに、具体的なセキュリティリスクとPostmanを活用した対策をご紹介します。
Webでサービスを提供している企業システムへの攻撃が増加しています。特に注目すべきは、通常のWebアクセスに紛れ込む形で発生している不正アクセス、結果として引き起こされる情報流出です。ログインや認証は正しく行われていても、「誰が、どのデータに、何をしてよいのか」を制御するAPIの認可に不備があると、本来アクセスできないはずの他のユーザーの情報を取得できてしまうことがあります。AIの活用が急速に進む中、従来では見られなかった規模・頻度の攻撃が行われることも特徴的です。
また、AIエージェントがさまざまなサービスと連携し、業務を自動化する時代。便利になる一方で、エージェントが利用するAPIに対して、こうした認可の不備が、意図しないデータへのアクセスや操作につながる可能性があります。
第1回では、APIの認可に潜むリスクを分かりやすく整理し、Postmanを使って「許可すべき操作」だけでなく「拒否すべき操作」も検証する方法を紹介します。 自社のAPIが、想定した権限の範囲で利用されているか。APIセキュリティを見直すきっかけとして、ぜひご参加ください。
2026年11月24日(火) 13:00-13:30
オンライン
無料
※トーク終了後のアンケートにご協力ください
13:00 – 13:25
認証できていても安心できない? API認可のリスクと対策
最近の不正アクセス事例で取り上げられるAPI脆弱性の中でも、特に押さえておきたい認可のリスクを解説します。認証と認可の違いや、他のユーザーのデータにアクセスできてしまうような認可不備を取り上げ、Postmanを活用して権限ごとのアクセスを検証する考え方と実践方法を紹介します。
13:25 – 13:30
Q&A、補足
草薙 昭彦
Postman テクノロジーエバンジェリスト
https://postman.connpass.com/event/412726/
次の情報源をご活用ください!
Postman Japan公式 Note
Postmanプロダクト、API開発、AIエージェント、セキュリティ対策など多彩なコンテンツを日々更新しています。
https://note.com/postman_japan
Postman Japan X
プロダクトやイベント情報の最新情報を発信しています。
https://x.com/postman_japan
Postman Japan Qiita
Postmanの使い方に関する詳細なノウハウの記事が満載のPostman Japan公式の記事サイトです。
https://qiita.com/organizations/postmanjapan
Postman Japan コミュニティ Discord
プロダクト・イベント情報や、Q&A、ユーザー同士の交流が行われています。ぜひご参加ください!
https://discord.gg/G4SQWDDqVa
※プライバシーポリシーについては主催者ホームページよりご確認ください。
※こちらのセミナー情報は、外部サイトから取得した情報を掲載しています。
※掲載のタイミングにより、情報元ページの内容と差異が発生しますので予めご了承ください。最新情報の確認、参加方法など詳細に関するお問い合わせ等は情報元ページにてお願いします。